ISO/IEC 27001 6.1.3 d在两个捆绑包上实测
适用性声明成为一项计算
Risk 写明其责任人、处置决定以及承载该决定的条款。随后,原语 risk-coverage 会列出每一条没有任何已评估风险作为依据的已选要求。过去,审计人员只能从电子表格中抽样核查这一点。
机制:2.0.0 候选中的 Risk 类型。在示例捆绑包上,校验器报告已选 3 项、有依据 1 项、未覆盖 2 项,并指出是哪两项。
开放表示法 · Apache 2.0
JASCON 将标准、裁剪、风险、实施、评估和证明写成一张由类型化、内容寻址的 JSON 对象构成的图。适用性声明成为一项计算,机器检查成为另一方可以重新计算的结果,捆绑包重新打包之后,签名依然可以验证。
{
  "id": "https://cso.example/risk/R-2026-007",
  "title": {
    "en": "Tenant data exposure through long-lived KMS keys",
    "de": "Offenlegung von Mandantendaten durch langlebige KMS-Schlüssel"
  },
  "owner-ref": "https://cso.example/party/ciso",
  "state": "treated",
  "rating": { "level": "hoch",
              "scale-ref": "https://cso.example/scale/bsi-200-3-matrix" },
  "treatment": "modify",
  "treatments": [
    { "requirement-ref": "https://ns.bsi.bund.de/gspp/req/KONF.14.1",
      "statement-ids": ["s2"] }
  ],
  "tailoring-refs": ["https://ns.bsi.bund.de/gspp/tailoring/erhoeht"]
}{
"id": "https://ns.bsi.bund.de/gspp/req/KONF.14.1",
"version": "2026-07",
"label": "KONF.14.1",
"statements": [
{ "id": "s1",
"modality": "may",
"parameters": [
{ "name": "transport-crypto", "type": "choice", "cardinality": "one",
"choices": [ { "value": "tls13" }, { "value": "tls12-pfs" } ] }
],
"prose": { "de": "Konfiguration für Anwendungen KANN Kommunikation beim Transport über Netze nach {param:transport-crypto} verschlüsseln." } },
{ "id": "s2",
"modality": "should",
"prose": { "de": "Kryptographische Schlüssel SOLLTEN in regelmäßigen Abständen gewechselt werden." } }
],
"facets": {
"https://ns.bsi.bund.de/facet/gspp-taxonomy@1": { "by-statement": { "s1": { "sec-level": "normal-SdT" } } }
}
}{
"id": "https://ns.bsi.bund.de/gspp/tailoring/erhoeht",
"version": "2026-07",
"title": { "en": "Elevated protection level" },
"selects": [
{ "set-ref": "https://ns.bsi.bund.de/gspp/set/baseline/example" }
],
"operations": [
{ "op": "set-modality",
"requirement-ref": "https://ns.bsi.bund.de/gspp/req/KONF.14.1",
"statement-id": "s1",
"modality": "must" },
{ "op": "set-parameter",
"requirement-ref": "https://ns.bsi.bund.de/gspp/req/KONF.14.1",
"statement-id": "s1",
"parameter": "transport-crypto",
"value": "tls13" }
]
}{
"id": "https://cso.example/check/LNX-SSH-1-maxauthtries",
"requirement-ref": "https://cso.example/req/LNX-SSH-1",
"statement-ids": ["s1"],
"platform": "https://cso.example/platform/linux-host",
"observes": [
{ "name": "sshd.maxauthtries", "type": "integer" }
],
"criteria": [
{ "fact": "sshd.maxauthtries", "op": "at-most",
"expected": { "param": "max-auth-tries" } }
],
"validity": { "num": 24, "unit": "hours" },
"confidence": "reviewed"
}个一致性测试向量(分属 18 个族)在参考校验器中全部通过。何为“一致”,由这些测试向量裁定。
构建时实测个参考校验器,计数完全相同:一个用 Python 编写,另一个用 PowerShell 5.1 编写,可在未安装任何软件的标准 Windows 机器上运行。每次变更时两者都会运行。
2026年11月12日实测个已发布的框架和生命周期文档集已完成转换,其中包括 ISM、Grundschutz++、SP 800-53、CSF 2.0 和 C5。每条源路径都有一个经计算得出的目标位置。
于 1.0.0 实测个目录对象导出为 OSCAL 1.2.2,经 NIST Schema 校验后重新导入并比对。全部 5,886 个对象的语义摘要均一致。
于 1.0.0 实测第一个数字在每次构建本站时重新计算(提交 967e9f3)。“每条源路径”指的是路径覆盖:每个值是否真正到达,迄今在 6 个语料库上用台账追踪过;在那里,214,455 个源值中有 122,891 个被携带,91,564 个按经过检查的规则不属于内容,0 个被舍弃,0 个去向不明。这一点及其他未决问题列在尚未证明的内容中。
01 现有技术
2026年11月13日,对照五个同类格式的 Schema 和代码进行了核查:OSCAL 1.2.3、Gemara 1.6.0、CycloneDX 1.7.2、CISO Assistant,以及 XCCDF 1.2 与 SCAP 1.4。没有转换任何同类格式的数据。表中每一格说明的是格式本身提供了什么,而不是某个部署用它做了什么。
| 有用的能力 | JASCON本项目 | OSCAL | Gemara | CycloneDX | CISO Assistant | SCAP / XCCDF |
|---|---|---|---|---|---|---|
| 按风险选择控制措施 ISO/IEC 27001 6.1.2 和 6.1.3 | 是适用性声明由计算得出;2.0.0 候选 | 否风险只在评估之后才存在 | 部分仅通过威胁关联 | 否 | 仅限工具交换格式中没有 | 否 |
| 有记录的风险接受 | 是批准人、日期、理由;2.0.0 候选 | 部分没有批准人或日期字段 | 部分无批准人,无日期 | 否 | 仅限工具批准人、日期、到期时间 | 是针对检查结果:授权方、时间、理由 |
| 每项决定均可追溯 | 部分弱化需要经批准的例外;单项变更的作者为可选,并会被报告 | 部分仅按文档记录人员和时间 | 部分有理由,无作者 | 否 | 部分有审计日志;不强制填写理由 | 部分每项变更可附一条备注 |
| 厂商建议与控制措施相互隔离 | 是导入时强制执行;2.0.0 候选 | 是组件定义;采纳即复制 | 部分文件分开,但无权限边界 | 部分同一文件也可以定义标准 | 部分库更新可能改写评估 | 部分仍由厂商的检查来判定 |
| 带期限的例外和发现项 | 是类型化的截止日期;例外有复审日期,逾期后会被报告 | 是风险期限、里程碑 | 否 | 部分仅证据有到期时间 | 仅限工具例外到期时间、截止日期 | 否 |
| 以代码形式表达的自动化检查,可用任意语言编写 | 是根据观测值重新计算判定;不提供运行器;2.0.0 候选 | 部分记录运行,无检查逻辑 | 部分记录运行,逻辑在格式之外 | 部分以文本形式记录的命令行 | 部分导入其他工具的结果 | 部分只有在 SCAP 一致性之外才能使用任意语言 |
| 从条款到实施、检查运行和证据文件的完整链条 | 是检查运行:2.0.0 候选 | 是证据带哈希 | 部分无实施记录 | 部分附件不带哈希 | 部分工具结果未关联到控制措施 | 部分文本引用,无哈希 |
| 一个对象容纳多种语言 | 是语言映射表 | 否 | 否 | 否 | 是translations 映射表 | 是xml:lang |
| 重新打包后依然有效的签名 | 是经 OSCAL 往返转换后依然有效 | 否仅有字节哈希 | 否对捆绑包字节签名,由工具完成 | 部分在 XML 和 protobuf 形式中丢失 | 否 | 部分重新缩进即失效 |
| 可通过分面(facet)扩展 一份强制执行且已锁定的契约,会让不理解它的工具停止 | 是Schema 由摘要锁定;未知语义会使工具停止 | 部分带命名空间的 prop,背后没有 Schema | 部分封闭的 Schema;profile 只能收窄,不能新增 | 部分字符串属性,注册表可选 | 仅限工具格式会忽略未知的键 | 部分外来元素仅作宽松校验 |
否:已阅读其 Schema,其中没有相应内容。仅限工具:CISO Assistant 应用程序具备该能力,但离开应用程序的库格式不具备。这十行由本项目选定,其中有两行在2026年11月13日之前是同类格式领先:JASCON 中的例外当时没有到期时间,裁剪变更也不记录其自身的作者。两者现已作为可选字段进入候选版本,校验器会就这些字段给出报告。多语言、有记录的风险接受、期限和证据链,各自都能在别处找到。但没有一个同类格式能以离开工具的数据形式提供以下任何一项:风险与控制措施选择相关联、可重新计算的检查判定,或者带有锁定契约、会让不理解它的工具停止的扩展。每一格的出处:PRIOR-ART.md。各格式还缺少什么:现有技术。为什么不扩展其中某个格式:手册附录 F.10。
02 模型
十一种浅层对象类型,每个对象都有全局标识符、版本和两个 SHA-256 摘要。所有已实测框架都需要的内容位于固定的内核中;单个框架所需的内容则放在一个已注册、带 Schema 的分面(facet)中。
每个条款的约束力、类型化的参数和期限、成员关系、别名、历史。
规范性且封闭。变更随版本发布。
框架词汇:德语陈述语法、800-53A 目标、保护目标。
已注册,Schema 已锁定。不认识某个分面的工具会停止并说明原因。
跟踪系统 ID、渲染提示、工具自身的记录信息。
不参与任何合规计算,也不计入语义摘要。
凡有可能,错误都被设计为无法表示。正文中的参数标记必须指向一个已声明的参数。裁剪操作按标识定位陈述,因此上游的勘误无法让它改指别处。
逐字段了解十一种类型03 改变了什么
GRC 工程像对待任何其他工程制品一样对待合规:版本化、类型化、经过测试并签名。这需要程序能够推理的数据。下面列出八项影响,各附其机制和证据状态。第九项是机器检查,下一节专门介绍。
Risk 写明其责任人、处置决定以及承载该决定的条款。随后,原语 risk-coverage 会列出每一条没有任何已评估风险作为依据的已选要求。过去,审计人员只能从电子表格中抽样核查这一点。
机制:2.0.0 候选中的 Risk 类型。在示例捆绑包上,校验器报告已选 3 项、有依据 1 项、未覆盖 2 项,并指出是哪两项。
Mapping 是一个独立的对象:源、目标、关系、置信度和出处,可以细化到单个陈述。第三方的映射对照不属于任何一个目录,可以进行版本管理、比对差异,也可以提出异议。
机制:采用 NIST IR 8477 的关系代码。1.0.0 语料库中有 1,008 个 Mapping。
Tailoring 按 Set 选择,按标识修改:这条要求、这个陈述、这个参数。加强不受限制;弱化则需要一条有记录的 Deviation(偏离),并依据情态动词的偏序进行检查。
机制:八种封闭的操作,确定性的解析,没有合并规则。
证明绑定的是语义摘要。重新缩进文件或添加跟踪系统 ID,判定为 Semantic Match;修改一个情态动词,证明就不再绑定:这是失败。
机制:包摘要基于字节计算,语义摘要基于规范化内容计算;DSSE 信封,Ed25519。请在下方亲自试试。
{param:} 标记必须指向一个已声明且有类型的参数。分面锁定自己的 Schema,并声明它会改变哪些计算。基于这些规则构建的转换器发现了 799 个列表值,某个正在使用的国家级目录把它们塞进了单个以逗号分隔的字符串中。
机制:封闭的结构、受约束的标记、失效即停止(fail-closed)的分面。
每个人类可读字段都是一个从 BCP 47 语言标签到文本的映射表。一条德英双语的要求是一个对象、一个标识符,而这正是 NIS2、DORA 和 CRA 在欧盟各官方语言之间所需要的。
机制:text 原语。Grundschutz++ 捆绑包带有 de。
SaaS 构建在 PaaS 之上,PaaS 又构建在 IaaS 之上:每条继承边都写明上游组件及其所依赖的具体授权。责任按陈述分为提供方、客户、共担或继承。
机制:一条带 inherited-from 和 basis-ref 的 Implementation 边,逐个链接进行检查。
目录捆绑包可导出为 OSCAL 1.2.2,通过 NIST Schema 的校验,重新导入后摘要保持不变。参考校验器是一个 3,535 行的 Python 文件,一致性由公开的测试向量裁定。
机制:export_oscal.py、一致性测试语料库、Apache 2.0。
04 检查
以 0 或 1 退出的扫描器隐藏了它的阈值,也无视裁剪。Check 公开采集器上报的事实和作出判定的比较,运行记录则携带观测值。
s1 SSH 守护进程每个连接最多允许 4 次认证尝试。
s2 SSH 守护进程不提供任何 CBC 模式的加密算法。
由应用移植的 check-verdict 在您的浏览器中计算,正是这段代码通过了 205 个检查测试向量。此处不运行任何采集器;观测值就是您所设定的值。
05 动手试试
这是仓库中的一条示例要求,附有其内容清单所记录的两个摘要。您可以直接编辑,也可以使用按钮。两个摘要都在您的浏览器中按照校验器所用的规则计算。
做些修改
sha256:…
基于交付字节计算的 SHA-256
sha256:…
基于规范化内容计算的 SHA-256,不含注解
字节与含义均与示例捆绑包内容清单中记录的一致。
06 工具
JASCON 应用是一组浏览器页面,无需构建步骤,也没有后端。您加载的捆绑包只保留在您的浏览器中。各标签页按工作顺序排列。
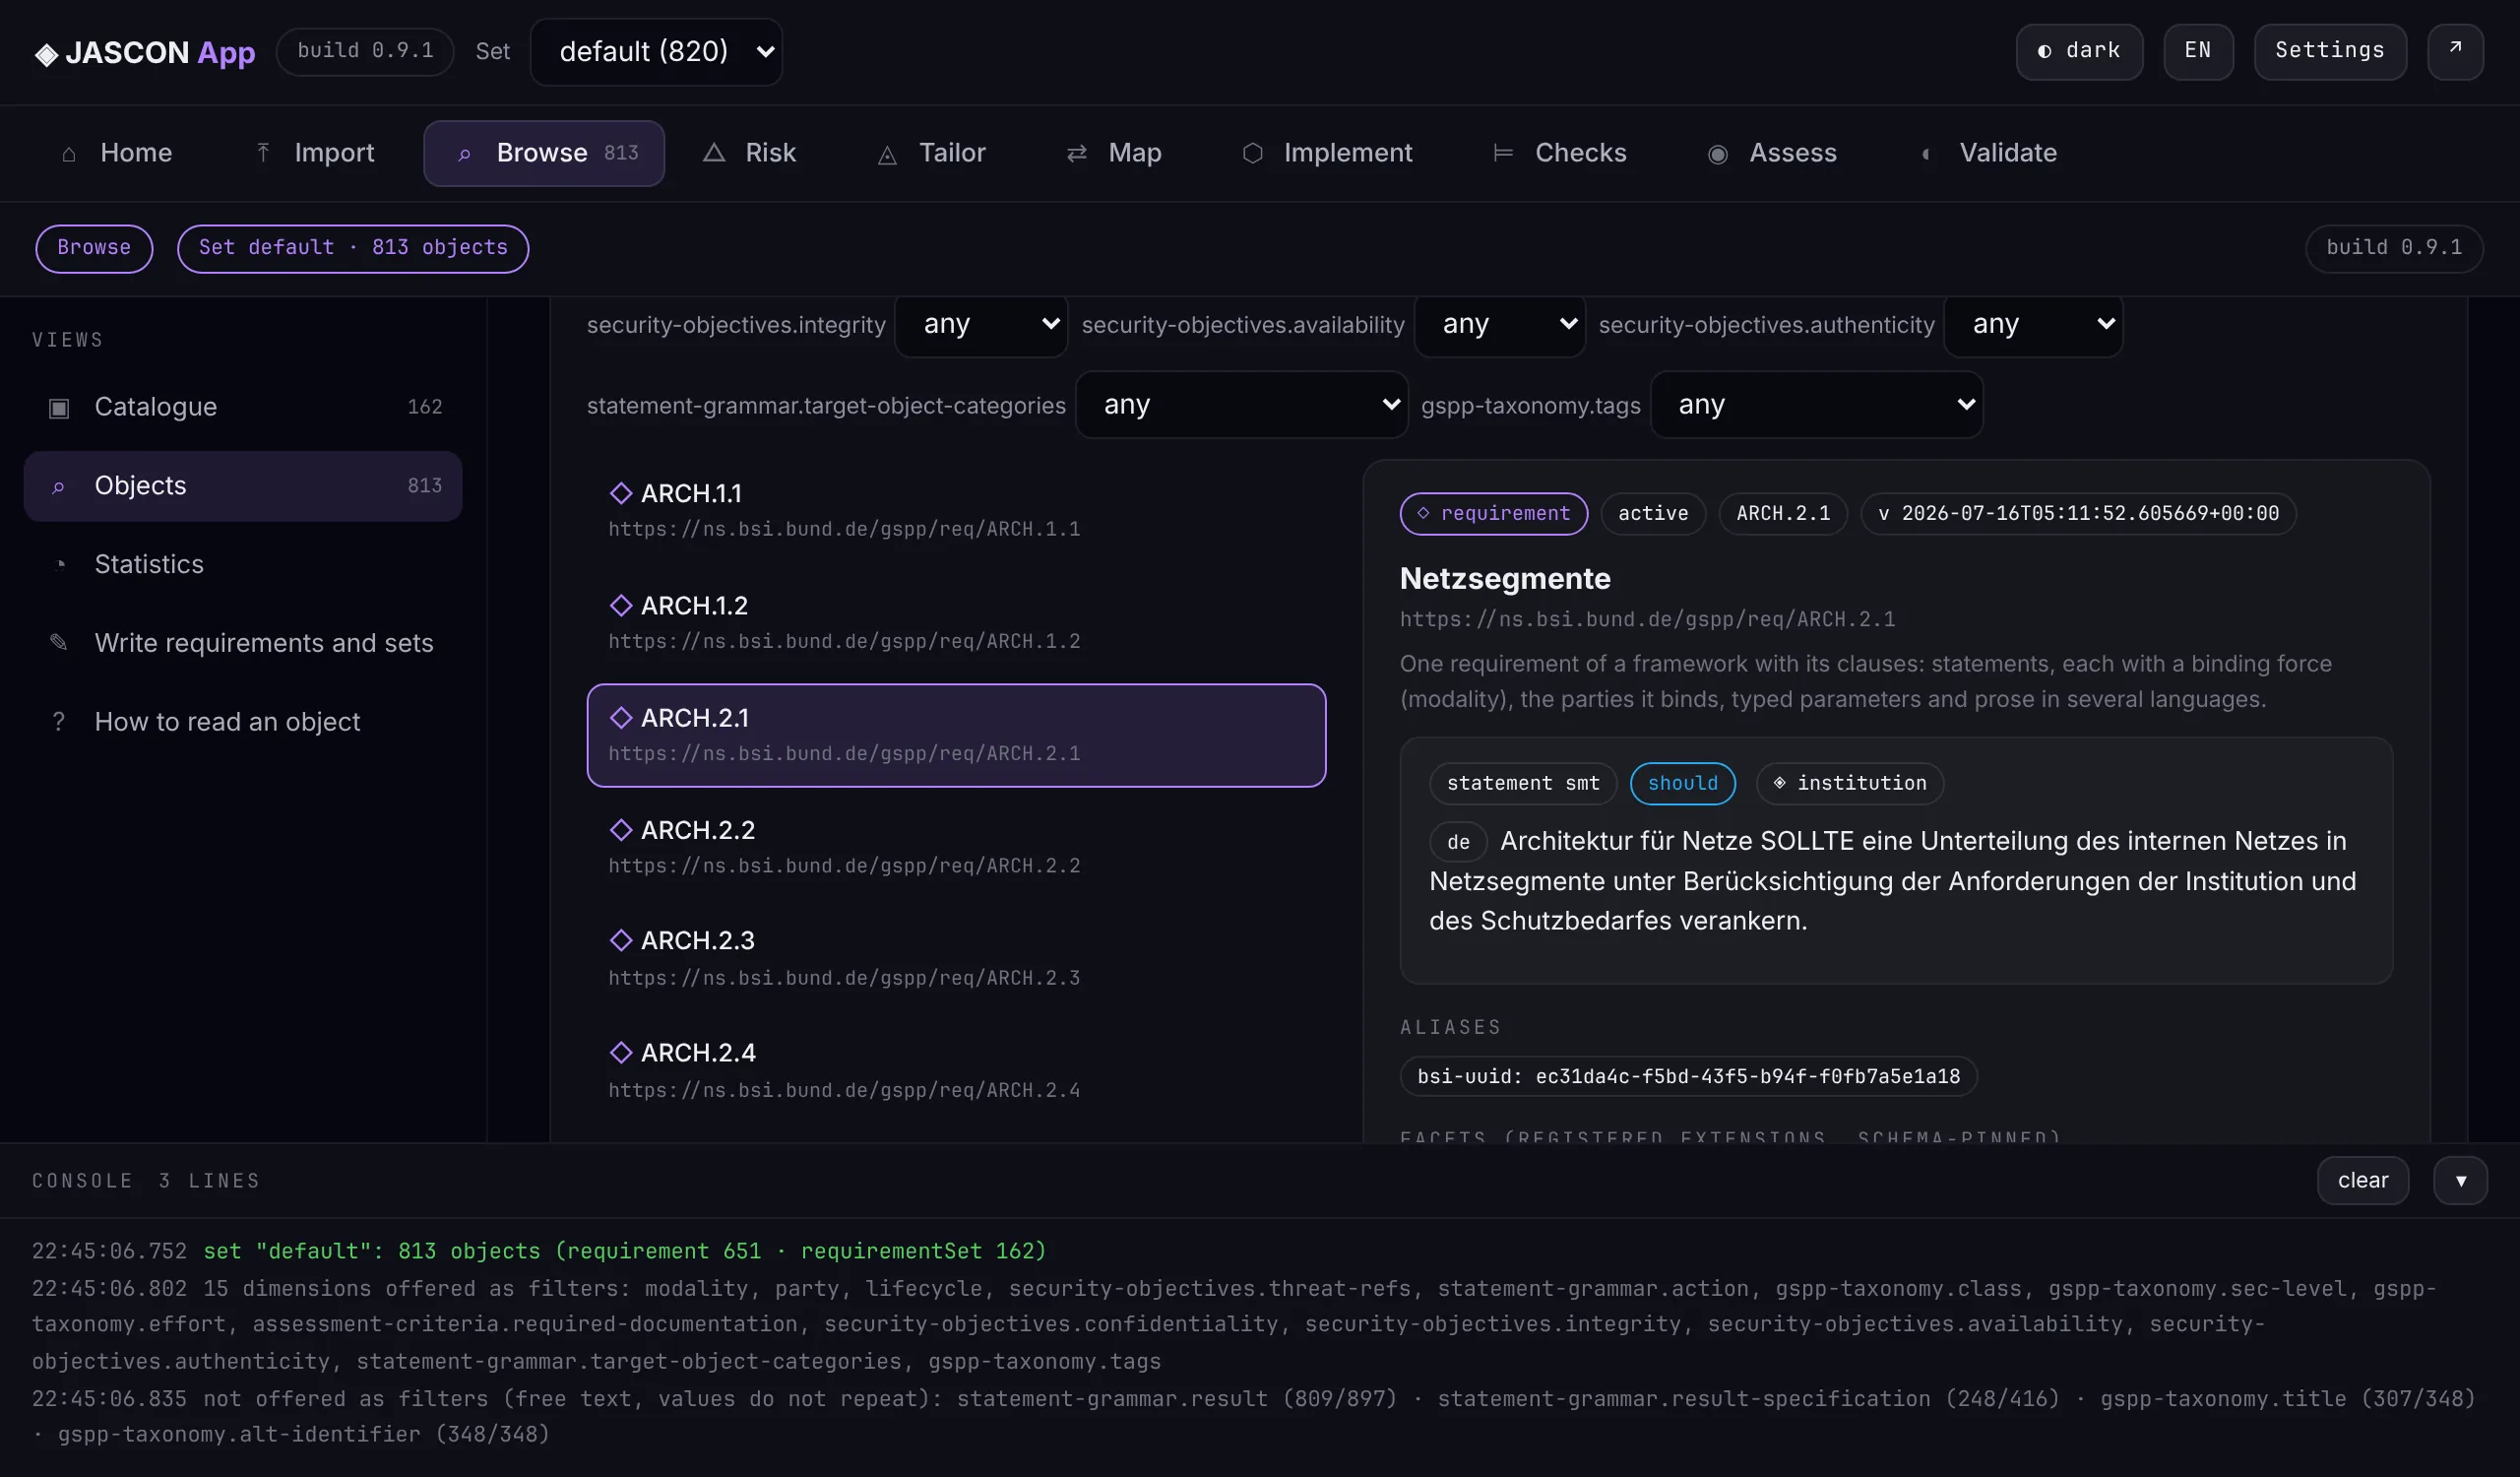
在 Grundschutz++ 捆绑包上浏览。筛选器由数据生成:每个重复出现的内核字段和分面值都会成为一个筛选器。内容:BSI,CC BY-SA 4.0。
打开此视图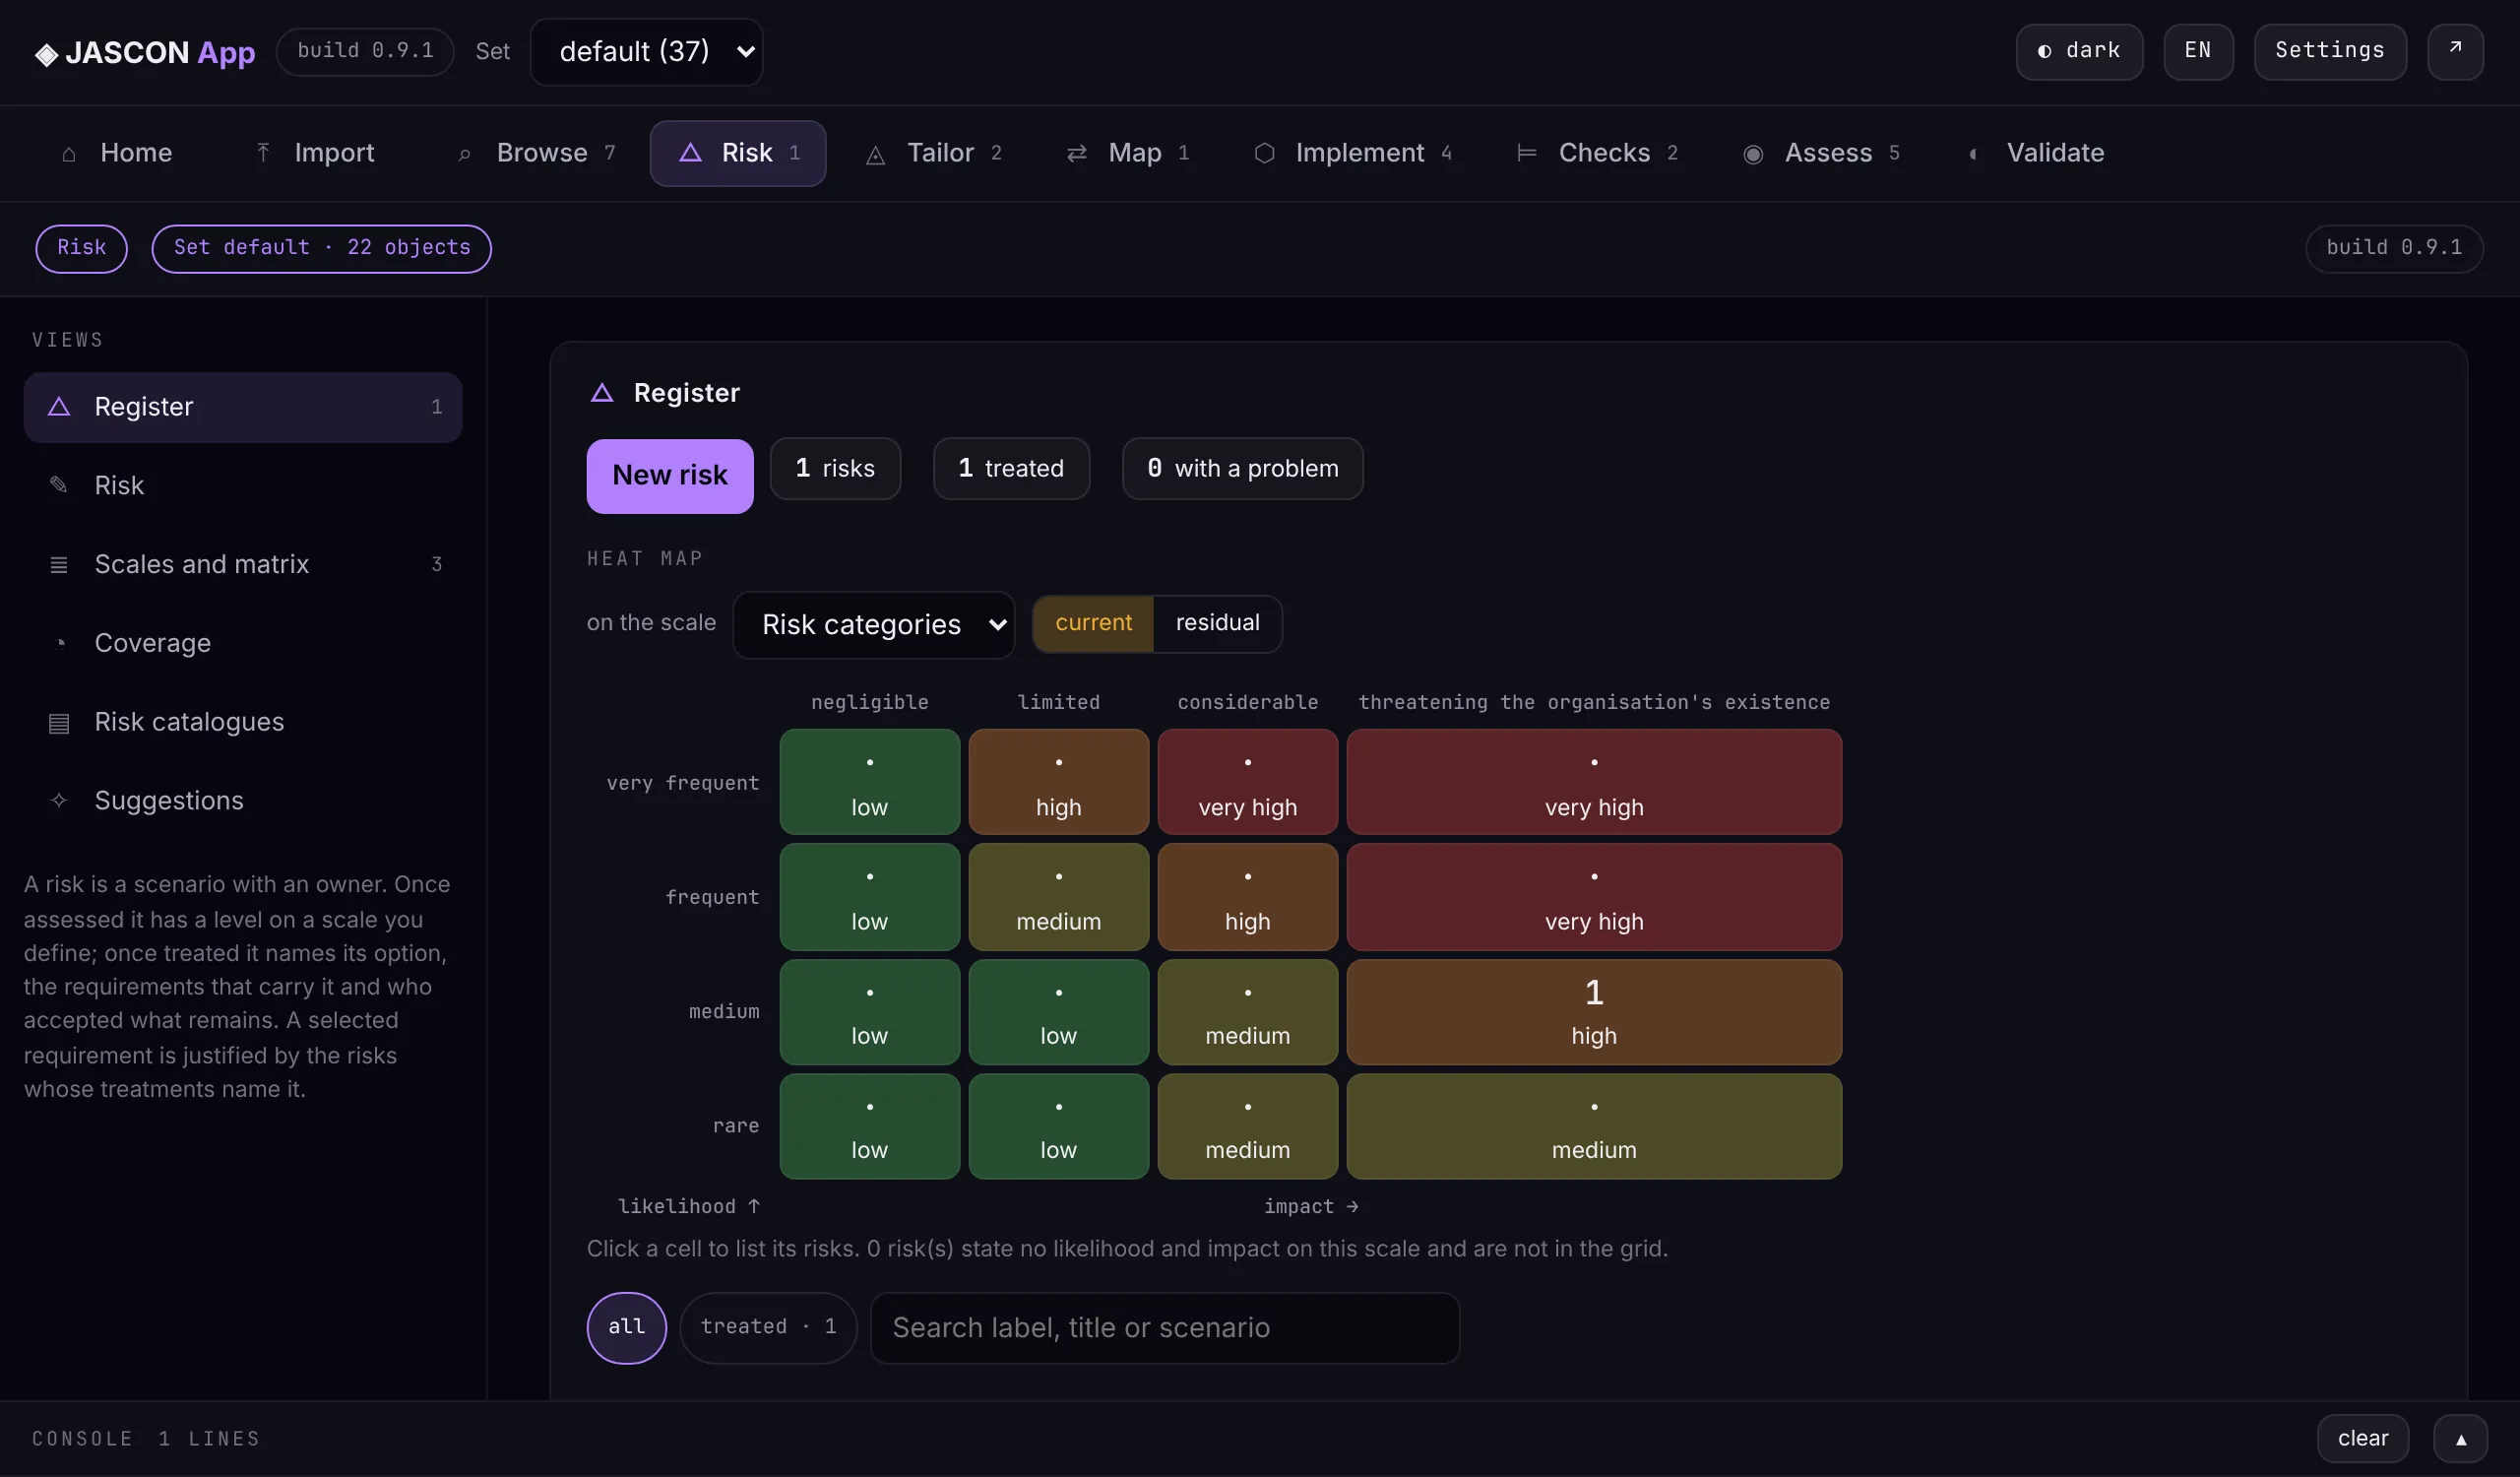
示例捆绑包上的风险登记册,附有 BSI 200-3 矩阵的热力图。量表归组织所有;内核存储的是等级及其所在的量表。
打开此视图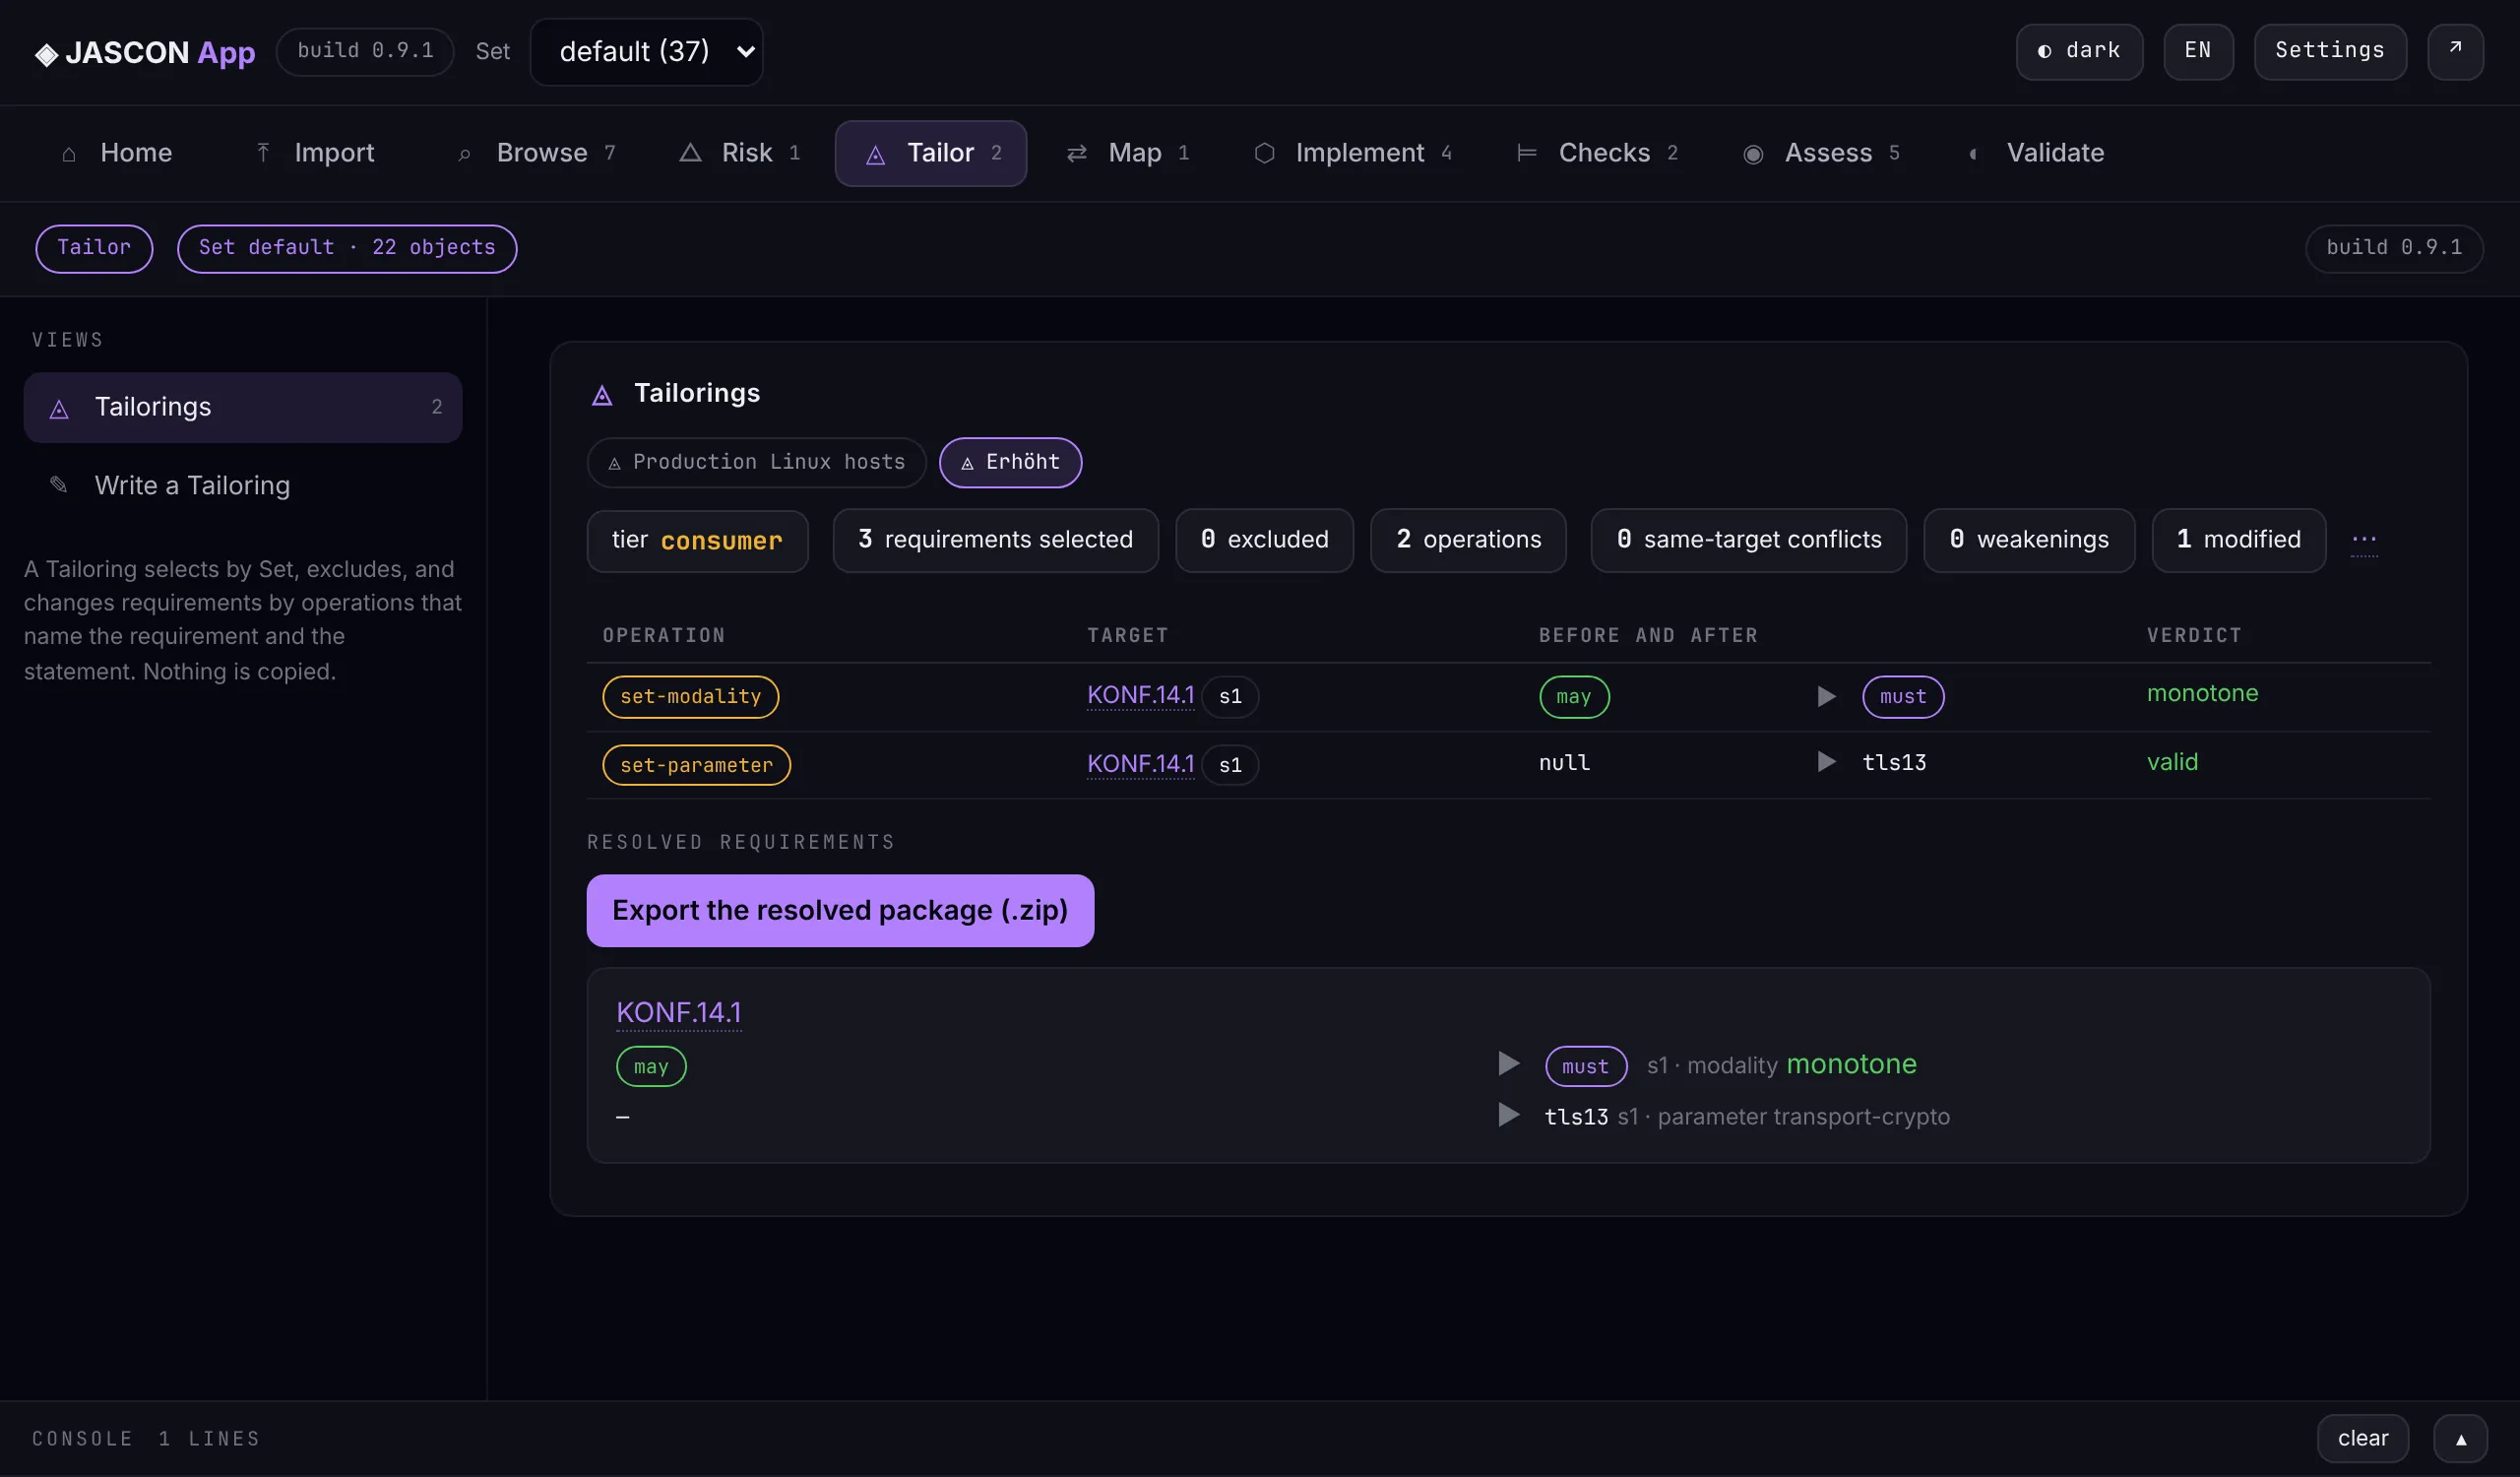
一个已解析的 Tailoring:每个操作及其目标、修改前后的值和判定。权威层级由数据推导得出。
打开此视图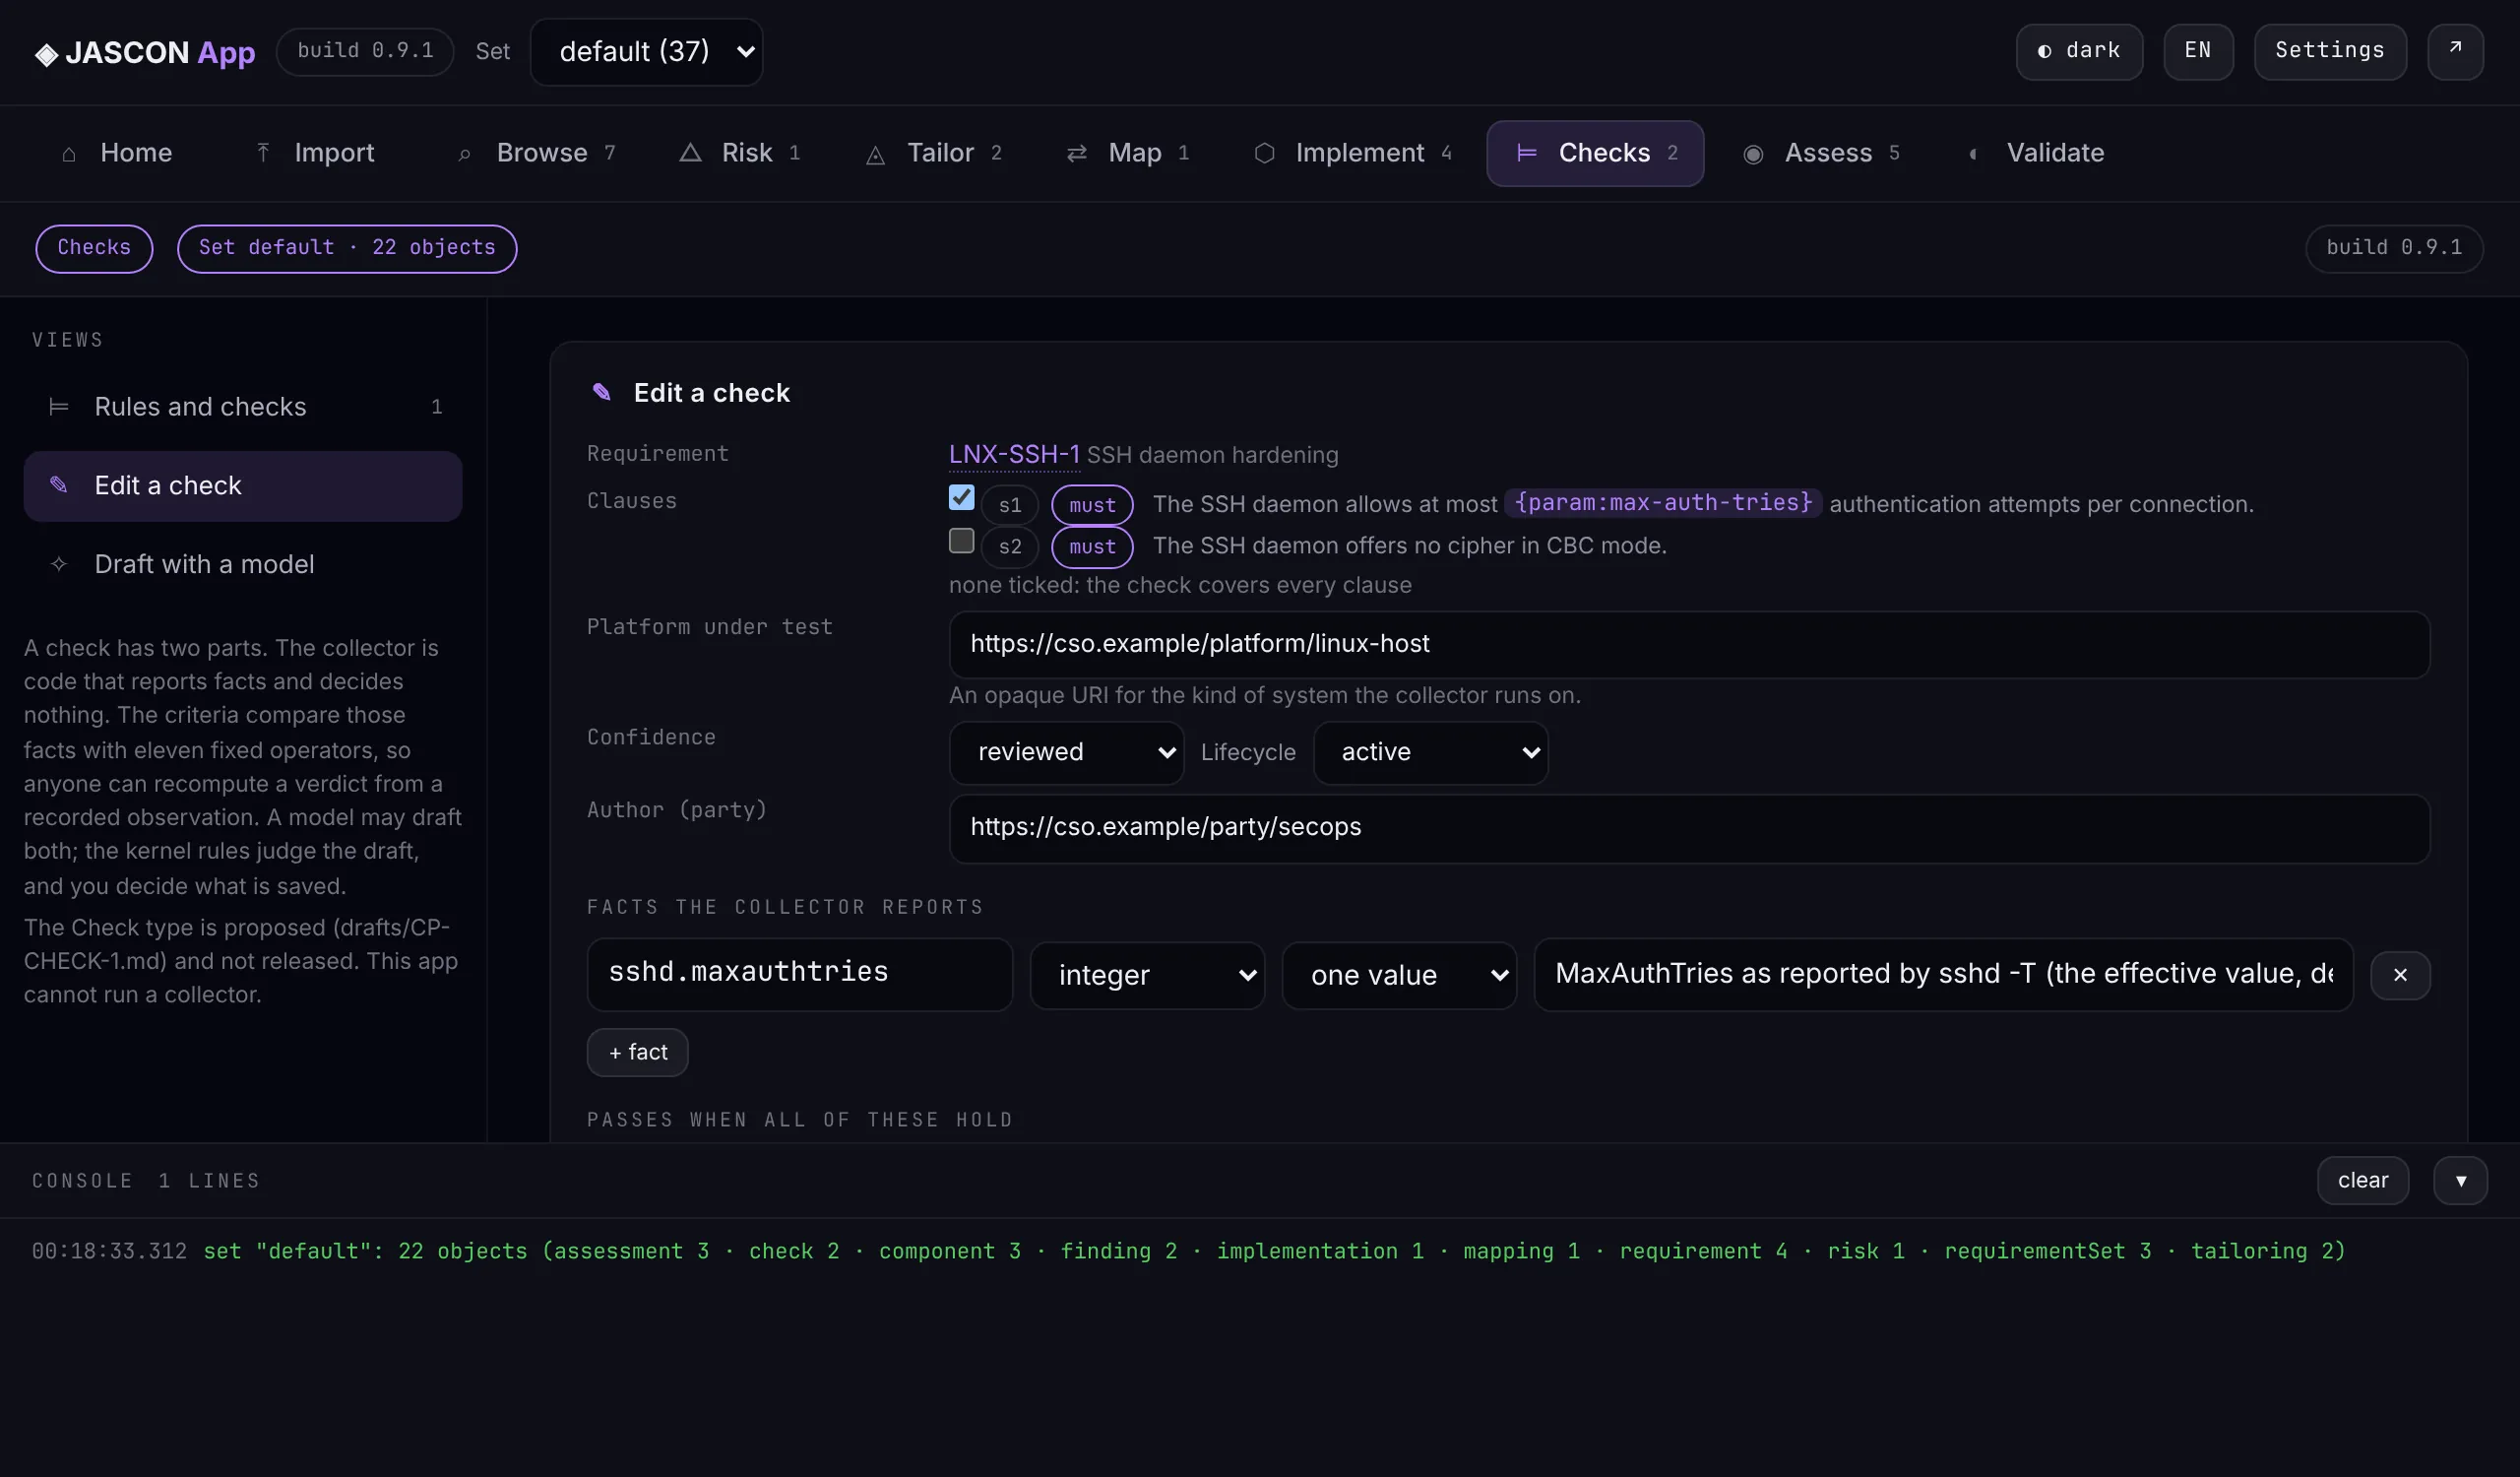
示例捆绑包上的检查页面:采集器上报的事实、作出判定的比较、采集器代码。模型可以起草检查;草稿由内核规则和一个只读的 lint 来评判。应用本身不运行采集器。
打开此视图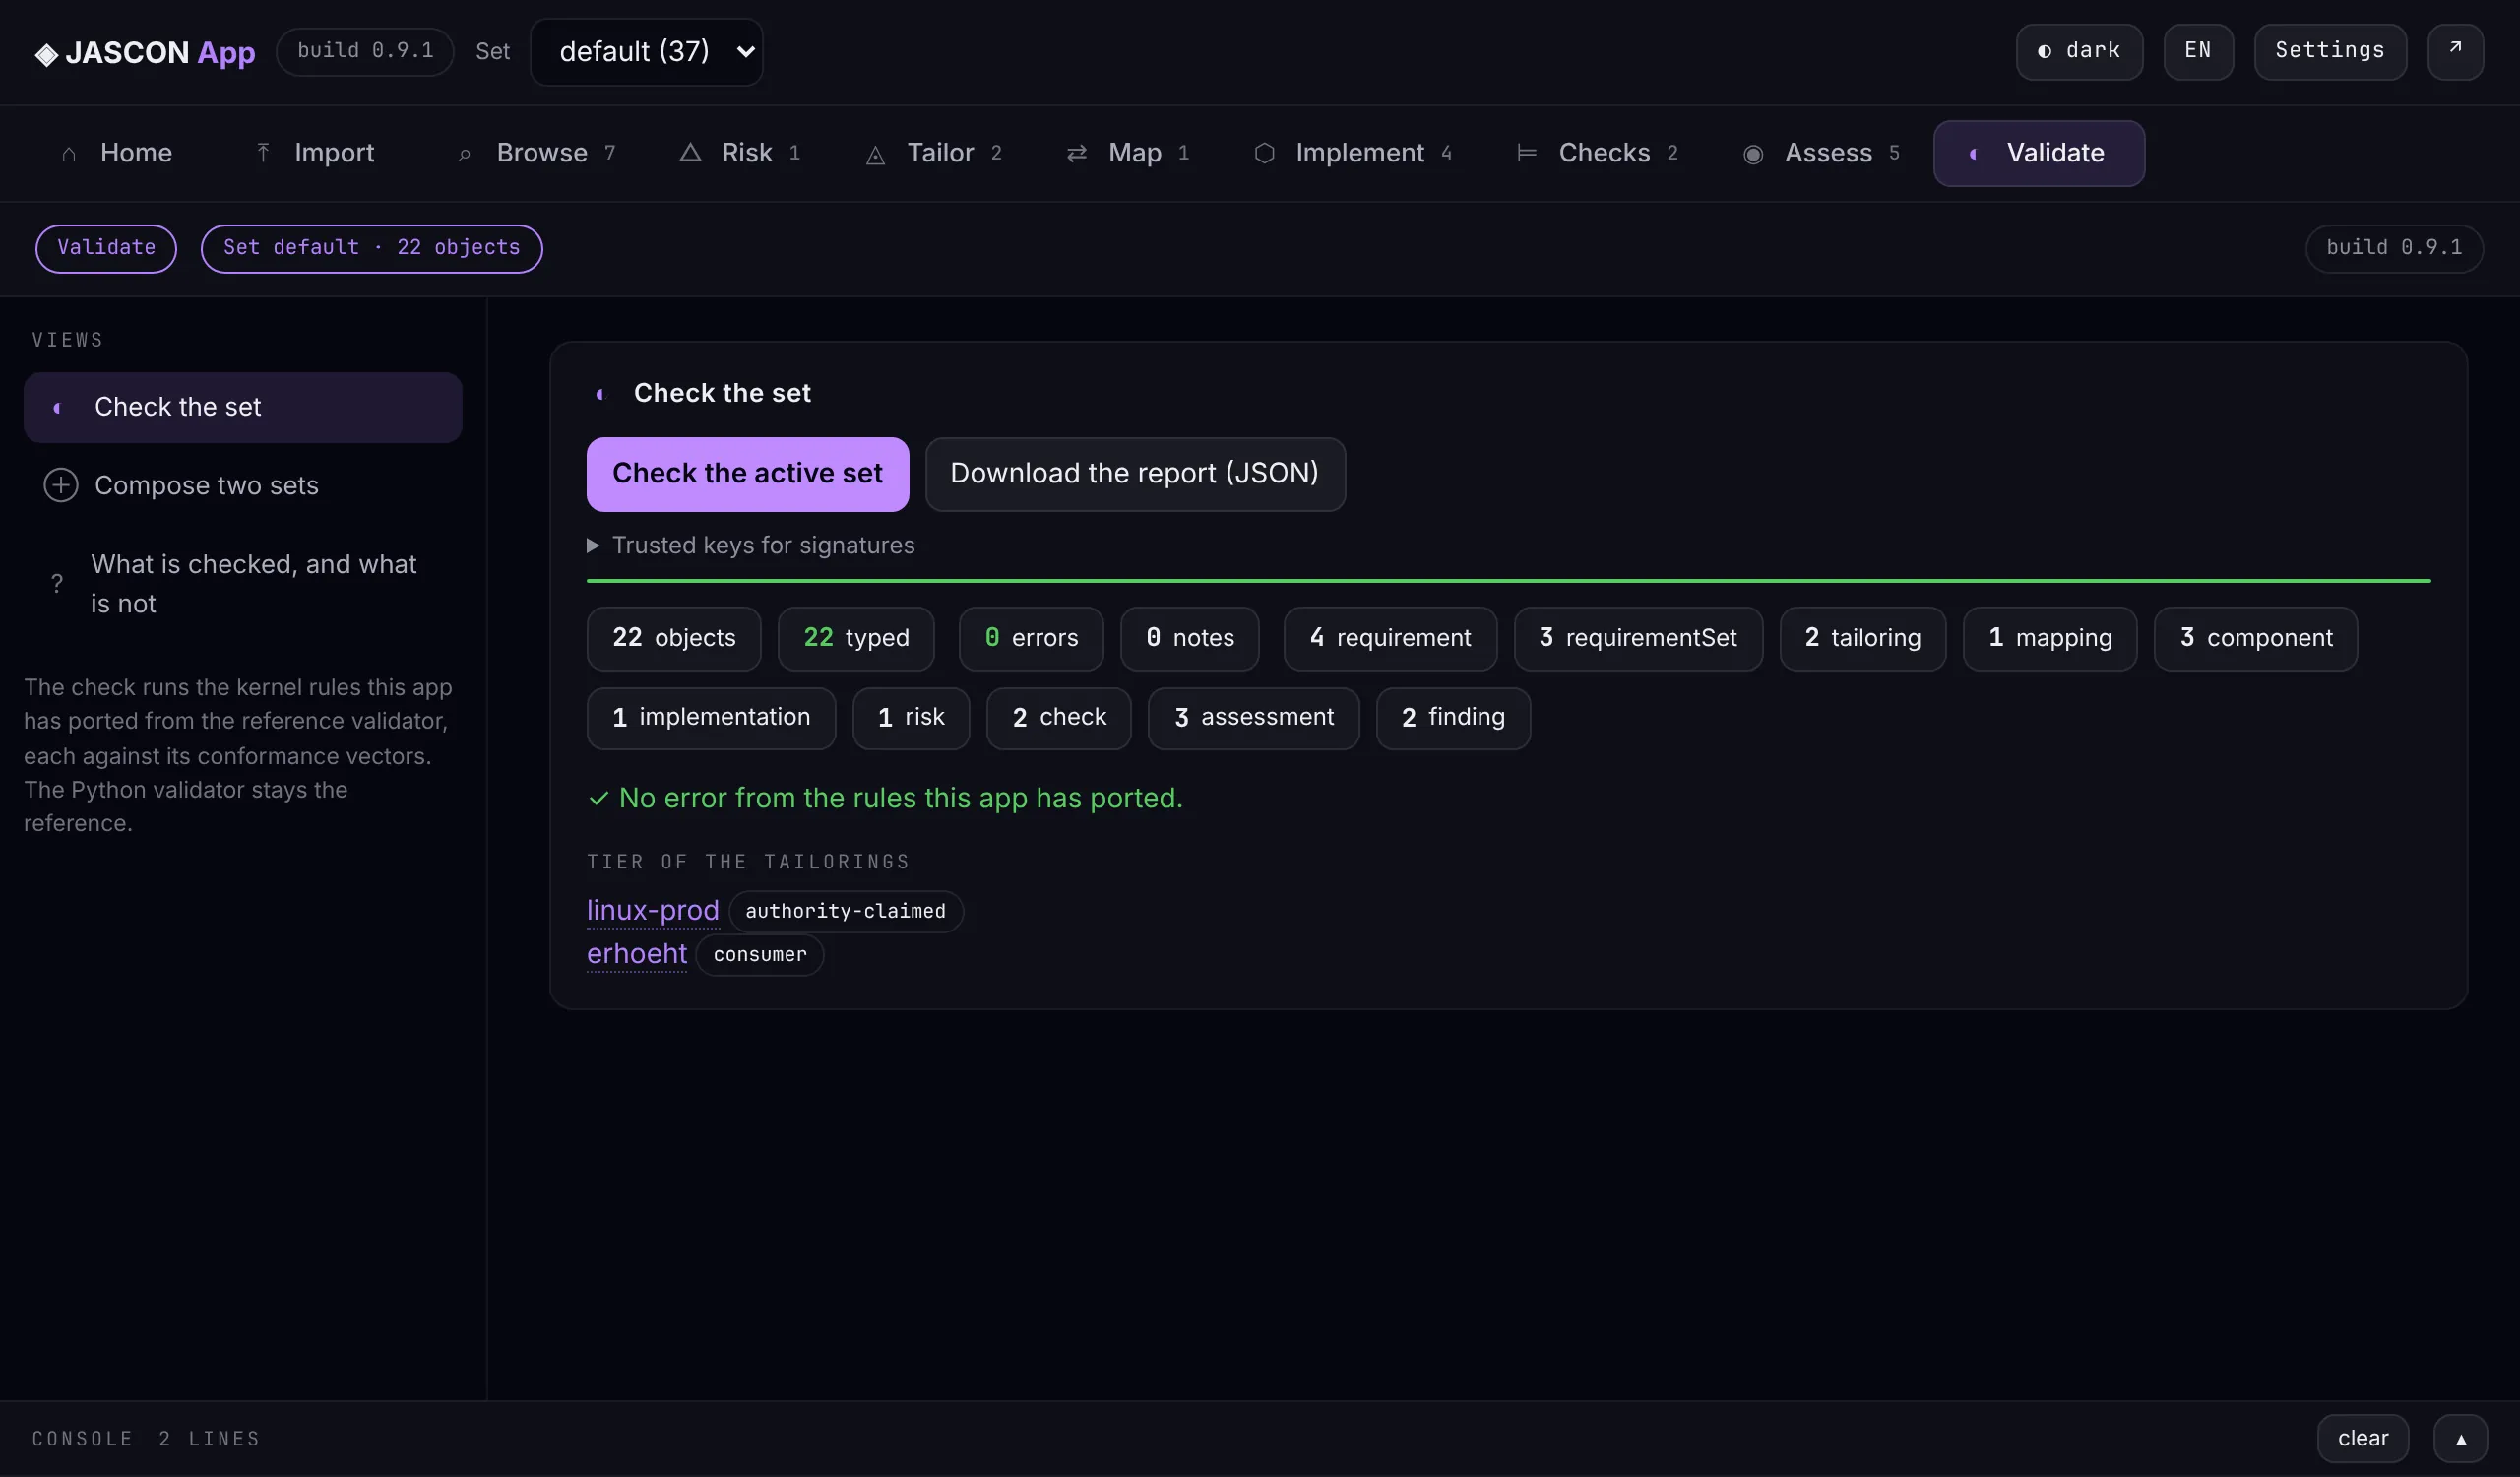
校验页面运行从参考校验器移植而来的内核规则,每条规则都经过其一致性测试向量的检验。Python 校验器仍是参考实现。
打开此视图07 依据
本项目逐一通过证据关口向前推进。只有当某个已发布的目录确实需要时,一项机制才会进入规范;本站上的数字要么经过实测,要么会标明属于其他类别。
在绘制架构之前,对 ISM、Grundschutz++ 和 FedRAMP CR26 逐一清点,直到最后一个 prop。在统计的 22,000 个 prop 中,超过 70% 根本无需扩展:它们表达的是成员关系、排序、历史和条款结构。
规范性的 JSON Schema、标准库分面、一致性测试语料库,以及一个重新验证每个对象两个摘要的校验器。
SP 800-53 及其基线、CSF 2.0,以及从 SSP 到 POA&M 的完整文档集均已转换,内核 Schema 无需任何改动。另有签名验证、用 PowerShell 编写的第二个校验器,以及 OSCAL 往返转换。
第十种类型。1.0.0 语料库中的每个捆绑包无需修改即可通过新 Schema 的校验。对该候选版本的一次外部评审产生了 23 个新的测试向量,每一个在当时的校验器上都会失败。
第十一种类型,连同六项记录在案的决定一并被接受。普查所涵盖的权威机构都不发布机器检查,因此晋升规则新增了一项条款,适用于只有目录使用方才持有的数据。205 个测试向量,在两个校验器中均为绿色。进一步了解检查。
厂商建议以一个由 Component 组成的捆绑包提供,导入时无法借此修改要求或评估。没有新增类型,包含十一条规则、74 个测试向量和一个完整的示例包,在两个校验器中均为绿色。进一步了解建议包。
裁剪及其每个条目、风险、实施和发现项都可以写明由谁决定、何时决定;例外可以写明何时作出决定以及何时应当复审。这些全部是可选的。校验器会报告缺失的内容以及哪些复审日期已过,并有 40 个测试向量用于这两类报告。这并未证明的内容。
08 面向谁
每一步花费一天时间,且无需任何人许可。
您的目录保持原有结构。基线成为 Set,变体成为 Tailoring,您的词汇成为带 Schema 的分面。
第一步选择一个命名空间,编写一个 Set,并重新编码十条要求。或者在应用的导入(Import)页面中打开您的目录。
一个 JSON Schema、一种序列化方式、十个原语,每个原语都附有在失败时输出的理由。没有元模式(metaschema),也没有 profile 解析。
第一步克隆一致性测试语料库,用您的语言编写一个校验器。测试向量就是裁判。
您的风险登记册、适用性声明、实施说明和发现项都作为文件保存在仓库中,像代码一样接受评审。
第一步在应用中加载 SP 800-53 或 Grundschutz++,写下三个风险,然后查看覆盖情况。
您可以在自己的机器上离线验证获批的内容。PowerShell 校验器只需要一台标准 Windows 机器,别无其他要求。
第一步向供应商索取一个捆绑包,并对它运行校验器。没有附带语料库测试结果的一致性声明,只应视为产品规格书。
这是 2026-11-15 时的状态,也是本站存在的原因。最能改变这一状态的是三种贡献:由未参与编写规范的人编写的校验器、由发布者自己转换的目录,以及附带统计数字的异议。